Cyberattaque contre des frigos : l’Iran mis en cause par la France, une enquête ouverte par le parquet
Après l’attaque qui a visé des centaines de frigos dans des supermarchés en octobre, la France a ouvert une enquête contre une unité des Gardiens de la Révolution.
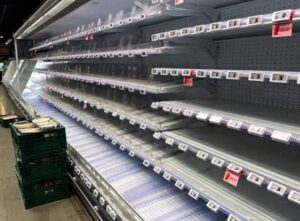 10 novembre 2026 (Nouvelobs) : Après la cyberattaque a visé les réfrigérateurs des marques DANFOSS et DIXELL, présents dans environ 700 supermarchés français de différentes enseignes, la justice a enfin des premières pistes solides. La procureure de Paris Laure Beccuau a annoncé ce lundi 9 novembre que c’est l’Iran qui se cachait derrière cette vaste opération de piratage menée dans la nuit du 11 au 12 octobre.
Après avoir ciblé les logiciels de contrôle à distance du système de refroidissement de certains réfrigérateurs et congélateurs, les pirates ont ainsi désactivé les systèmes de dégivrage des appareils au point de faire monter la température, parfois jusque 50 °C. Ce qui a « occasionné des pertes alimentaires importantes et une vingtaine de départs de feu », rappelle Laure Beccuau dans un communiqué.
Le parquet de Paris a annoncé lundi 9 novembre ouvrir une information judiciaire contre « le chef du groupe iranien Shahid Kaveh, unité cyber offensive affiliée au Centre électronique et cyber du Corps des Gardiens de la Révolution (CGRI-CEC) », ainsi que « contre ses deux adjoints et contre toute autre personne qui serait identifiée ». Dans le cadre de cette enquête, le parquet a requis « la délivrance de mandats d’arrêts internationaux ».
• Un mode opératoire « caractéristique »
Lors de leurs premières investigations en France, les enquêteurs ont eux constaté « un mode opératoire caractéristique de cette unité », notamment au vu de « l’utilisation du farsi et des adresses IP renvoyant vers des terminaux localisés en Iran ».
Dans son rapport, le Centre de Coordination des Crises Cyber rappelle que cette cyberattaque s’ajoute à d’autres opérations imputables à l’Iran : la « déstabilisation » « contre Charlie Hebdo en 2023 », ainsi que « contre une entreprise française d’affichage vidéo en 2024 dans le cadre de l’organisation des Jeux Olympiques et Paralympiques ».
L’attaque avait été revendiquée par des groupes de pirates pro-russes, Noname057 (16) et Z-Pentest Alliance mais le 5 novembre, le Kremlin a démenti être à l’origine de l’attaque. La revendication n’avait par ailleurs pas été étayée par des preuves photographiques ou vidéos, contrairement à ce qu’ils font d’habitude, relève « Le Monde ».
• Qui se cache derrière le groupe iranien incriminé ?
Le groupe Shahid Kaveh, davantage connu sous le nom de « CyberAv3ngers », vise selon « Le Parisien », « des équipements de technologie opérationnelle au Moyen-Orient » et mène des « attaques de déstabilisation à l’encontre de systèmes de contrôle industriels ». Ces pirates ont également revendiqué des cyberattaques contre des sociétés israéliennes en octobre 2023.
Un rapport publié en avril 2026, par le Federal Bureau of Investigations (FBI) rappelle qu’aux Etats-Unis, ce groupe est classé par les renseignements comme une « menace persistante avancée », et que les « CyberAv3ngers » utilisent l’« altération malveillante de fichiers » et la « manipulation de données » contre leurs cibles. Au printemps 2026, le FBI pointe que « les campagnes menées par ces groupes » ont augmenté, « probablement en réponse aux hostilités opposant l’Iran » « aux États-Unis et à Israël ». Selon les services américains, ce groupe est aussi désigné sous les noms : Hydro Kitten, Storm-0784, Bauxite, Mr. Soul, ou encore Soldiers of Solomon.
• Sanctions européennes
Lors d’un point presse en marge du G7, le ministre des Affaires Étrangères Jean-Noël Barrot a annoncé être « en mesure de confirmer la responsabilité » des Gardiens de la révolution d’Iran et dénoncé une attaque d’une « ampleur » et d’une « agressivité inédite ». L’ambassadeur d’Iran en France a été convoqué « pour protester très vivement contre cet acte extrêmement grave ».
Jean-Noël Barrot a également promis « des sanctions à l’échelle européenne contre tous les responsables de cette attaque ». En tout, douze pays européens ont été victimes de cyberattaques sur les systèmes de réfrigération. Dont neuf pays simultanément le 2 novembre (Belgique, Estonie, Finlande, Irlande, Italie, Luxembourg, aux Pays-Bas, au Portugal et Suède), ainsi que trois sites de l’Etablissement Français du Sang.
La cheffe de la diplomatie européenne Kaja Kallas a informé les pays membres du G7 que l’Iran est à l’origine de la cyberattaque en France. « Nous avons le Conseil des affaires étrangères lundi prochain, nous aurons donc l’occasion d’en discuter, car ces cyberincidents qui se produisent en Europe, s’ils sont attribués, appellent également une réponse forte de notre part », a-t-elle déclaré dans la foulée.
Par Capucine Sansu
–
Related Posts
-
 Emmanuel Macron estime qu’il faut “interdire” l’IA où il y a un “risque” pour les enfants
-
 Smic, heures supplémentaires… Ce qu’a annoncé le gouvernement pour répondre à la colère sociale
-
 Deux millions de personnes assistent à la messe du pape Léon XIV en Argentine
-
 Présidentielle 2027 : Teddy Riner candidat à l’élection, à combien est-il dans les sondages ?
About The Author
